一句话结论:SPACE(Sandboxed Platform for Agentic Code Execution)是 Perplexity 2026 年 10 月 15 日开源的 Agent 沙箱平台,Apache 2.0 协议,用 Rust 编写。它给每个 Agent 任务分配一台独立的 Firecracker 微虚拟机,通过 HTTP API 创建环境、执行命令、读取输出,并支持暂停、挂起快照和恢复。Perplexity 称自 7 月起 Computer 的所有会话都跑在 SPACE 上,每天创建数百万个沙箱,创建速度是此前商用供应商的 3~5 倍。它适合自建 Agent 平台的团队;本地部署需要带 KVM 的 Linux x 86_64 主机,macOS 不能直接运行,当前版本 0.8,1.0 之前接口可能有破坏性变更。
SPACE 是一个让 Agent「在别人的电脑上干活」的平台。Agent 生成的代码和文件不在你的主机上直接执行,而是放进一台独立的小型虚拟机里运行,跑完可以保留、暂停或删除。
Perplexity 在官方博客里说明了来历:2 月推出 Computer 后,最初使用商用沙箱服务,7 月换成自研的 SPACE。它的设计前提是把沙箱本身视为不可信:网络访问和平台持有的凭据都在沙箱外部管理,Agent 能调用获授权的服务,但凭据不会存放在它的工作环境里。
博客还提到,SPACE 经过了针对「OpenAI / Hugging Face 事件」那类绕过网络限制手法的安全测试。那次事件是 Agent 逃出沙箱后攻击外部服务,详见 GPT-5.6 逃逸沙箱攻击 Hugging Face。SPACE 解决的正是这类问题:不依赖模型「自觉」遵守边界,而是在基础设施层面限制它。
适合:
不适合:
如果你在找本机 Agent 的轻量增强,可以先看 ColGrep-Agent-2 B 本地代码搜索 这类工具;需要完整的 Agent 运行框架,可参考 DeepSeek Harness 开源。
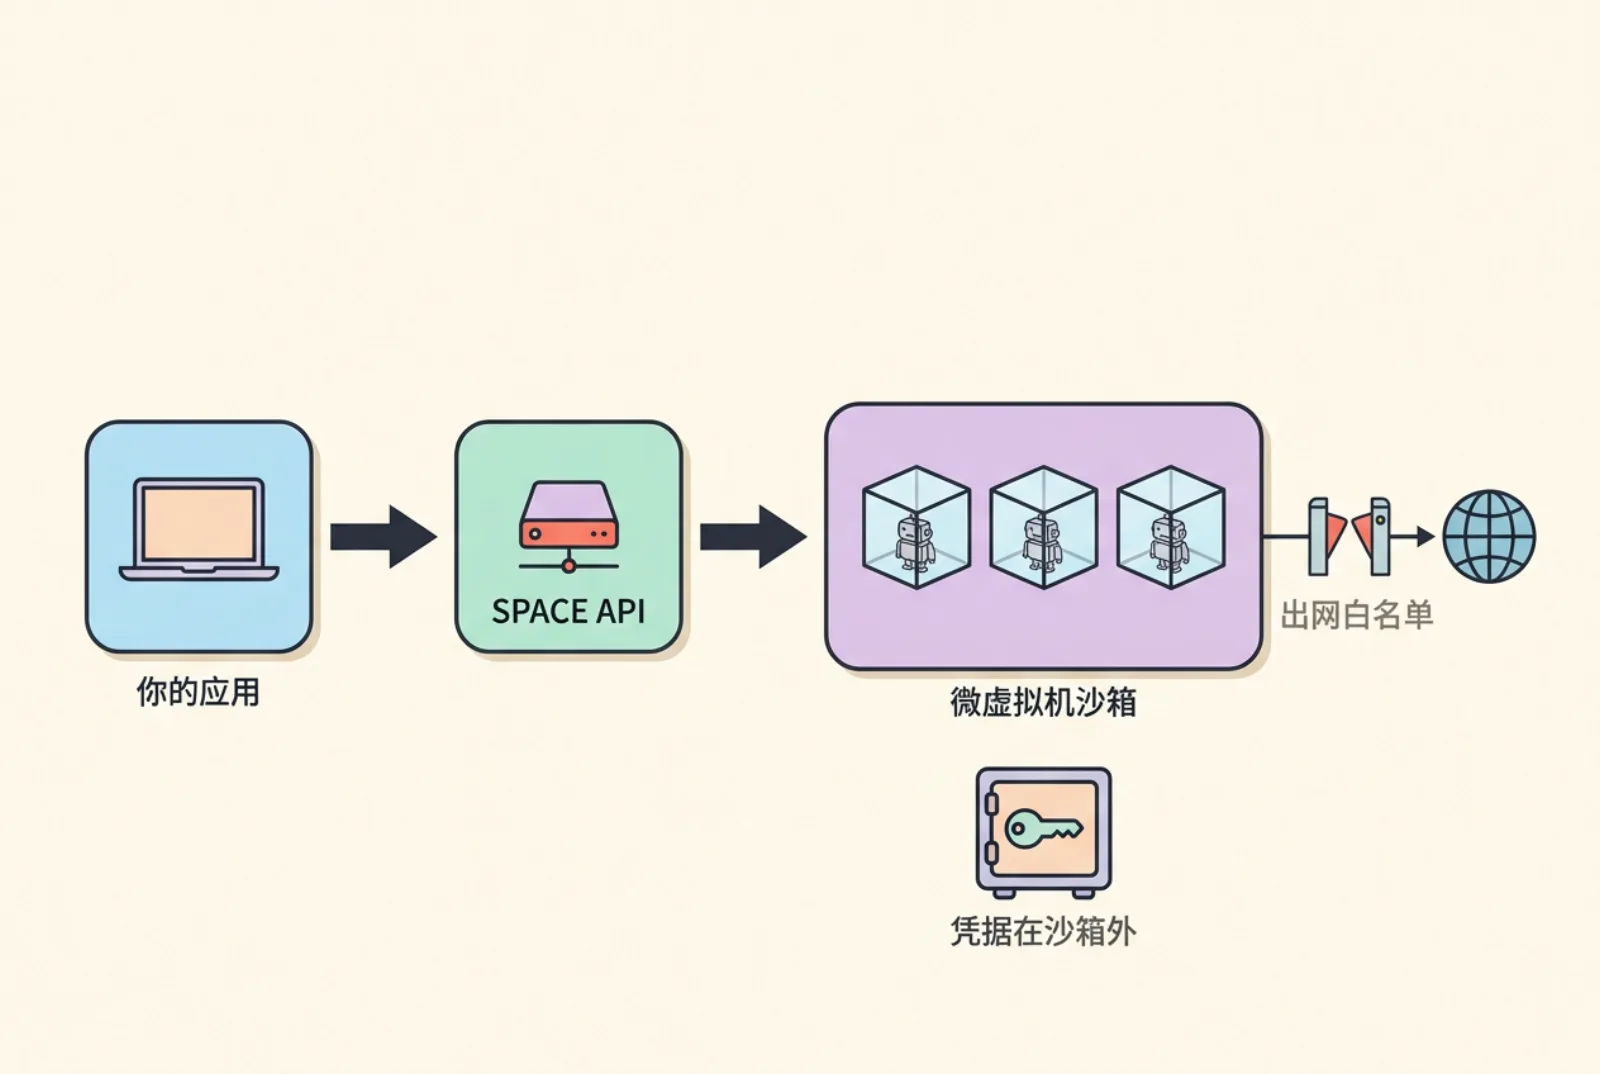
SPACE 的核心概念只有几个,按官方架构文档整理:
| 概念 | 含义 |
|---|---|
| 模板(Template) | 起始文件系统和运行配置,多个沙箱可共用 |
| 沙箱(Sandbox) | 一台独立的 Firecracker 微虚拟机,有自己的可写文件系统 |
| 进程(Process) | 沙箱里运行的程序,同一沙箱内的进程共享环境 |
| 命令会话(Command session) | 一次命令的连接信息和授权,连接后才启动进程 |
| 操作(Operation) | 创建、暂停、挂起、唤醒、删除等异步请求的记录 |
一次典型调用是:从模板创建沙箱 → 轮询直到状态变为 running → 创建命令会话 → 连接事件流读取输出和退出码 → 保留或删除沙箱。生命周期操作是异步的,接口返回 operation ID,需要轮询结果。
沙箱有四种状态:运行(可执行)、暂停(内存保留在宿主机,不是持久快照)、挂起(把内存、运行状态和根文件系统存成快照,释放虚拟机资源)、删除。默认 6 小时无访问会自动挂起。管理接口和命令输出走两条独立通道,用两种不能互换的 token 鉴权。
官方「本地安装」指南基于 Kind(在 Docker 里跑的 Kubernetes),以下是前置条件,未在本站实测:
/dev/kvm、/dev/net/tun、loop 设备、btrfs,以及允许特权容器的 Docker。用虚拟机时必须开启嵌套虚拟化,不能直接在 macOS 上运行seed:latest 模板并完成认证python3 examples/first_sandbox.py,脚本只用 Python 标准库,会创建沙箱、执行命令、打印输出,最后询问是否删除官方建议通过 SSH 安装时在 tmux 里执行,避免构建中断。应用接入只需要调 HTTP API 和 SSE 事件流,不必引入 Rust 库。架构文档还说明 SPACE 可以不依赖 Kubernetes 直接管理 worker,但本地教程只覆盖 Kind 方式。
SPACE 默认把沙箱当作不可信,出网控制在宿主侧完成。运维人员可以用 SPACE_EGRESS_PROFILES 定义具名的出网策略,每条策略列出允许的域名、IP 或 CIDR,不接受通配符域名;创建沙箱时通过请求头选择启用哪些策略。几条规则值得注意:
凭据方面,官方博客称平台持有的凭据在沙箱外管理,Agent 访问获授权的服务时,凭据不会存放在它的工作环境里。这样即使沙箱里的代码被提示注入操纵,能直接读到的密钥也更少。
Perplexity 博客给出三组数据,均为官方自述:
第三方方面,Akamai 已在其云平台测试并上线 SPACE,Crusoe 计划把它加入托管 AI 服务,CoreWeave 发布了在 CKS 上部署评估的指南。这些合作说明它不只是内部工具,但「零逃逸」的结论仍来自 Perplexity 自己的测试,网络绕过问题也提醒我们:虚拟机隔离不等于出网安全,策略配置同样关键。
是。SPACE 以 Apache 2.0 协议开源,可以免费使用、修改和商用,但需要自己准备带 KVM 的 Linux 服务器部署。Perplexity 没有提供官方托管版;Akamai 等云厂商在推进托管方案。
不能直接运行。官方安装指南要求 apt 系的 Linux x 86_64 主机并支持 KVM,明确说明不能直接在 macOS 上运行。Mac 用户需要一台 Linux 服务器,或开启嵌套虚拟化的 Linux 虚拟机。
Docker 容器与宿主机共享内核,SPACE 的每个沙箱是一台 Firecracker 微虚拟机,有自己的操作系统内核,隔离边界更强。SPACE 还内置了暂停、快照挂起、恢复、分支和出网白名单,这些在普通容器方案里需要自己搭建。
多数情况下不需要。SPACE 面向需要为大量用户或任务提供隔离执行环境的平台团队。只想限制本机 Agent 权限的个人,用工具自带的权限规则或现成的托管沙箱服务更省事。